
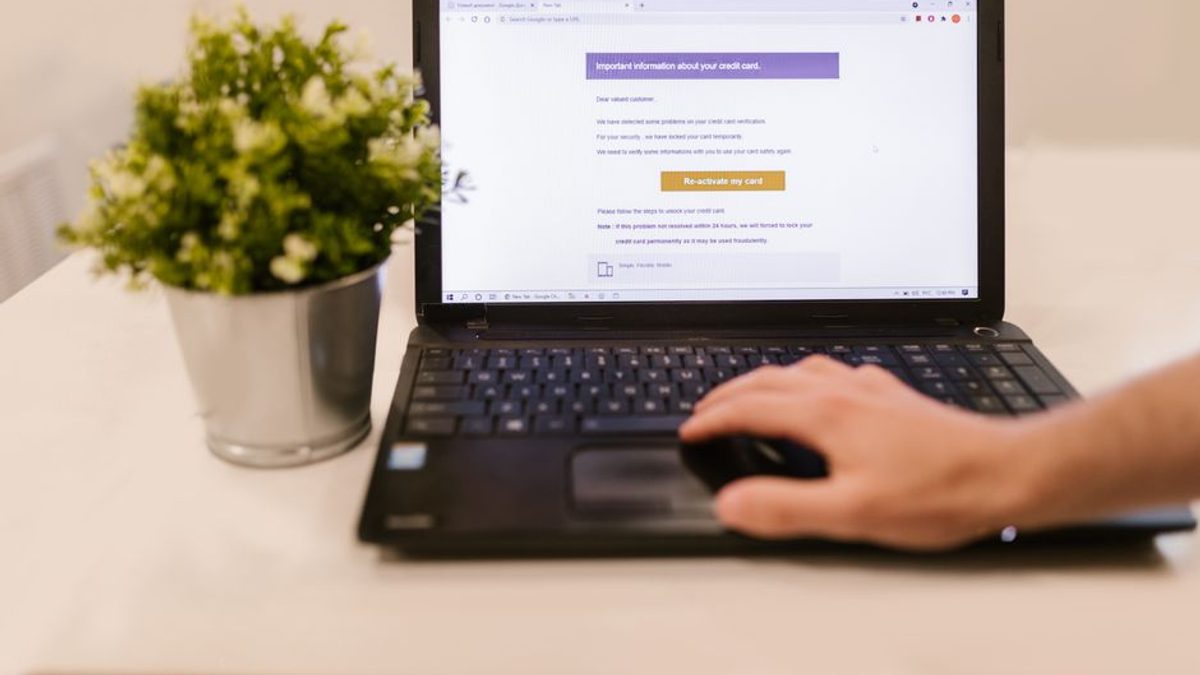
Phishingul cu AI, peste 80% din activitatea globală de inginerie socială
Potrivit unor rapoarte citate de un expert ESET, atacurile de phishing create cu ajutorul AI reprezintă peste 80% din activitatea globală de inginerie socială observată. Specialistul avertizează și asupra lipsei de control al companiilor asupra instrumentelor AI folosite intern.
Atacurile de phishing realizate cu ajutorul inteligenței artificiale reprezintă peste 80% din activitatea globală de inginerie socială observată, potrivit unor rapoarte citate de expertul în securitate cibernetică al ESET, Mark Szabo. Acesta a făcut afirmația într-un articol publicat pe blogul din România al producătorului de soluții antivirus.
Specialistul susține că AI schimbă modul în care organizațiile trebuie să își definească reziliența cibernetică, într-un context în care atacatorii vizează întregul ecosistem digital, de la endpointuri și workload-uri în cloud până la dispozitive IoT și infrastructuri critice.
Phishing mai rapid și mai răspândit
„Mesajele-capcană create manual sunt de domeniul trecutului”, notează Szabo. Potrivit acestuia, AI a accelerat considerabil realizarea materialelor de phishing, inclusiv în mai multe limbi, ceea ce le-a extins raza de acțiune la nivel global.
IBM afirmă că phishingul a devenit atât de eficient, încât acum sunt necesare doar cinci minute pentru a crea un email, față de cele 16 ore necesare inițial. Un raport Gartner arată că până la 62% dintre organizații s-au confruntat cu un atac de tip deepfake, adică cu conținut media sintetic, generat sau manipulat cu AI pentru a părea real.
De la „accelerator de productivitate” la amenințări noi
La începutul anului 2024, Microsoft și OpenAI raportau că nu observaseră încă tehnici de atac bazate pe AI noi sau unice și descriau AI-ul în mare parte ca pe un accelerator de productivitate pentru atacatori. Doi ani mai târziu, cercetători Google au raportat ceea ce ar putea fi primul exploit de tip zero-day dezvoltat cu ajutorul AI. ESET Research a descoperit PromptLock, primul ransomware bazat pe AI, și PromptSpy, un malware pentru Android care folosește abuziv GenAI în execuție.
Rapoartele din presă, citate de Agerpres, arată și capacitatea agenților AI de a găsi vulnerabilități: Mythos de la Anthropic a identificat 271 de vulnerabilități în browserul Firefox și peste 23.000 în mai mult de 1.000 de proiecte open-source.
Accesibilitatea AI și lipsa de control
Szabo atrage atenția că democratizarea AI generează un decalaj de competențe. Utilizatori fără pregătire în securitate sau dezvoltare pot implementa fluxuri de lucru bazate pe AI, pot conecta modelele la date sensibile sau pot dezvolta instrumente pe zona de producție înainte de a înțelege implicațiile. Adesea, administratorii IT nu știu ce instrumente AI sunt folosite, ce date sunt încărcate sau dacă rezultatele pot fi considerate sigure.
Constatările IBM arată că 97% dintre companiile care au raportat un incident de securitate asociat AI nu aveau controale adecvate pentru accesul la AI, iar 63% nu aveau politici de guvernanță în domeniu. Datele centralizate de ESET indică faptul că, din 900.000 de aptitudini AI analizate, 25.000 erau suspecte și peste 3.000 erau clar malițioase. Acestea pot extrage date, pot descărca și executa malware, pot ignora instrucțiunile utilizatorului sau pot modifica subtil comportamentul unui agent în timp.
Ce urmează
Materialul nu anunță măsuri concrete. Concluzia specialistului este că organizațiile trebuie să afle ce instrumente AI sunt folosite și ce date ajung în ele, iar lipsa controalelor de acces și a politicilor de guvernanță rămâne punctul slab evidențiat de cifrele citate.
Sursa: www.economica.net